
Was ist Verschlüsselung?
Verschlüsselung ist der Vorgang des Informationsschutzes, bei dem lesbare Daten – oft als Klartext bezeichnet – mithilfe eines Algorithmus und eines Encryption-Keys in ein unlesbares Format, den sogenannten Chiffretext, umgewandelt werden. Sollten Daten in die Hände Unbefugter gelangen, können sie ohne die richtigen Encryption-Keys zur Entschlüsselung nicht gelesen werden. Nur Mitglieder einer Organisation, die Zugriff auf die Encryption-Keys haben, können die Dateien entschlüsseln und lesbar machen.

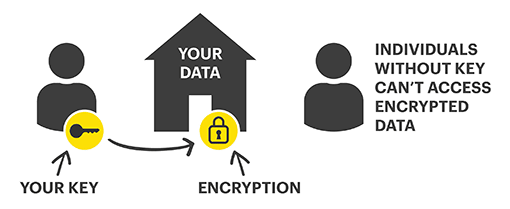
Das Konzept der Verschlüsselung lässt sich mit dem Schutz Ihres Zuhauses vor dem Zutritt durch Fremde mithilfe von Schloss und Schlüssel vergleichen. In dieser Analogie entspricht das „Schloss“ der Verschlüsselung, die unbefugte Personen davon abhält, Zugang zu Ihrem Haus (oder Ihren Daten) zu erlangen. Ihr „Hausschlüssel“ entspricht einem Encryption-Key, mit dem die Haustür verriegelt und entriegelt wird. Nur Personen, die im Besitz des Schlüssels sind, können die Haustür Ihres Hauses verriegeln bzw. entriegeln (oder Ihre Daten verschlüsseln bzw. entschlüsseln). Wenn der Schlüssel in die falschen Hände gerät, könnte jemand, den Sie nicht in Ihrem Haus haben möchten, einbrechen und Ihre persönlichen Gegenstände stehlen. Wenn ein Cyberkrimineller einen Encryption-Key stiehlt oder es schafft, diesen zu fälschen, steht die „Tür“ für einen Datenmissbrauch weit offen. Tatsächlich kann auch das Knacken des Schlosses mit genügend Zeit unbefugten Personen den Zugang ermöglichen. Denken Sie daran: Die Verschlüsselung von Daten garantiert nicht deren Vertraulichkeit, sondern erschwert lediglich den Zugriff darauf. So sehr, dass selbst der Gedanke an einen Einbruch abgeschreckt wird.
Wie funktioniert Verschlüsselung?
Mithilfe eines Algorithmus, der auf einer mathematischen Formel basiert, „verwirbelt“ oder verschlüsselt die Verschlüsselung die Daten eines Unternehmens, sodass diese unlesbar werden. Wenn ein Benutzer die Daten wieder entwirbeln möchte, verwendet er einen dafür vorgesehenen Encryption-Key, um die Informationen zu entschlüsseln. Im verschlüsselten Zustand werden die Daten als „Chiffretext“ bezeichnet, in ihrer lesbaren Form hingegen als „Klartext“.
Um Ihnen eine Vorstellung davon zu vermitteln, wie komplex und fortschrittlich Verschlüsselungsalgorithmen sind: Ein gewöhnlicher Computer würde etwa 300 Billionen Jahre benötigen, um einen RSA-2048-Bit-Encryption-Key mithilfe einer sogenannten Brute-Force-Attacke zu knacken. Das entspricht dem Versuch, jeden zufälligen Schlüssel an einem Schlüsselbund auszuprobieren – nur dass dies im digitalen Bereich bedeuten würde, alle möglichen Kombinationen von Anmeldedaten wie Benutzernamen und Passwörtern auszuprobieren.
Es gibt zwei verschiedene Arten von kryptografischen Algorithmen – symmetrische und asymmetrische. Ein symmetrischer (Privatschlüssel-)Algorithmus besteht aus einem einzigen Schlüssel, der ausschließlich an vertrauenswürdige Mitglieder einer Organisation weitergegeben wird, denen der Zugriff auf sensible Daten gestattet ist. Diese Mitglieder verwenden diesen Schlüssel sowohl zum Verschlüsseln als auch zum Entschlüsseln von Informationen. Ein Beispiel für symmetrische Verschlüsselung ist eine passwortgeschützte PDF-Datei. Der Ersteller der PDF-Datei sichert das Dokument mit einem Passwort. Nur autorisierte Empfänger, die über dieses Passwort verfügen, können die PDF-Datei anzeigen und lesen. In diesem Fall sind das Verschlüsseln und Entschlüsseln auf Personen beschränkt, die im Besitz des einzigen Schlüssels sind.
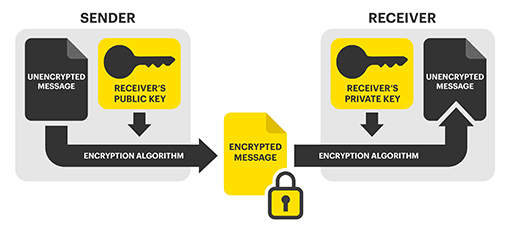
Ein asymmetrischer Algorithmus besteht aus zwei unterschiedlichen Schlüsseln – einem privaten Schlüssel und einem öffentlichen Schlüssel. Der private Schlüssel wird geheim gehalten und ist nur autorisierten Benutzern zugänglich, während der öffentliche Schlüssel frei weitergegeben werden kann. Während der öffentliche Schlüssel an jeden weitergegeben werden kann, um Klartext zu verschlüsseln, ist der private Schlüssel erforderlich, um diesen Chiffretext anschließend zu entschlüsseln. Ein Beispiel für asymmetrische Verschlüsselung wäre der Versand einer E-Mail über eine Plattform namens „Pretty Good Privacy“ (PGP). Jeder innerhalb einer Organisation könnte PGP nutzen, um eine verschlüsselte E-Mail unter Verwendung des öffentlichen Schlüssels des Empfängers zu versenden. Allerdings könnte nur der Empfänger die E-Mail mit seinem privaten Entschlüsselungsschlüssel entschlüsseln und lesen.
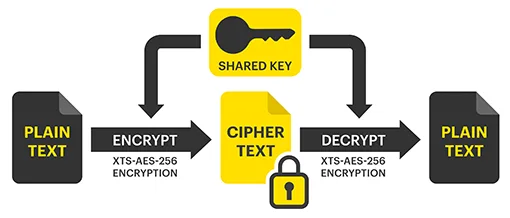
Symmetrischer Verschlüsselungsalgorithmus (oben) und asymmetrischer Verschlüsselungsalgorithmus (unten)
Es gibt mehrere gängige Verschlüsselungsalgorithmen, die in verschiedenen Anwendungen und Branchen weit verbreitet sind. Hier sind einige davon:
- AES (Advanced Encryption Standard): AES ist ein symmetrischer Verschlüsselungsalgorithmus, der weit verbreitet zur Sicherung sensibler Daten eingesetzt wird. Er unterstützt Schlüsselgrößen von 128, 192 und 256 Bit und wird häufig in Anwendungen genutzt, die von der Datenverschlüsselung bis hin zur Netzwerksicherheit reichen.
- RSA (Rivest-Shamir-Adleman): RSA ist ein asymmetrischer Verschlüsselungsalgorithmus, der für den Schlüsselaustausch, digitale Signaturen und die Public-Key-Kryptografie verwendet wird. Er wird häufig zur Sicherung der Kommunikation über das Internet eingesetzt, unter anderem bei SSL/TLS-Protokollen.
- Diffie-Hellman-Schlüsselaustausch: Obwohl es sich dabei nicht um einen Verschlüsselungsalgorithmus an sich handelt, ist Diffie-Hellman ein Protokoll zum Schlüsselaustausch, das zum sicheren Austausch kryptografischer Schlüssel über nicht vertrauenswürdige Netzwerke verwendet wird. Es wird häufig mit symmetrischer Verschlüsselung kombiniert, um eine sichere Kommunikation zu gewährleisten.
- ECC (Elliptic Curve Cryptography): ECC ist ein asymmetrischer Verschlüsselungsalgorithmus, der im Vergleich zu herkömmlichen Algorithmen wie RSA hohe Sicherheit bei kürzeren Schlüssellängen bietet. Er ist besonders in Umgebungen mit begrenzten Ressourcen, wie beispielsweise auf Mobilgeräten, von großem Nutzen.
- SHA-2 (Secure Hash Algorithm 2): SHA-2 ist zwar kein Verschlüsselungsalgorithmus im eigentlichen Sinne, stellt jedoch eine Familie kryptografischer Hash-Funktionen dar, die weit verbreitet für die Integritätsprüfung und digitale Signaturen eingesetzt werden. Sie umfasst Hash-Funktionen wie SHA-256 und SHA-3, die unterschiedliche Sicherheitsstufen bieten.
- Algorithmen der Post-Quanten-Kryptografie (PQC): Im Zuge der Fortschritte im Bereich des Quantencomputings werden kontinuierlich Verschlüsselungsalgorithmen erforscht und entwickelt, die gegen Angriffe durch Quantencomputer resistent sind. Beispiele hierfür sind die gitterbasierte Kryptografie, die hashbasierte Kryptografie und die codebasierte Kryptografie.
Welche Vorteile bietet die Verschlüsselung?
Die Verschlüsselung bietet im Bereich der Informationssicherheit, des Datenschutzes und der Privatsphäre mehrere wichtige Vorteile.
Datenschutz
Da das Datenvolumen, das von Unternehmen weltweit erzeugt, verwaltet und gespeichert wird, zunimmt und sich diversifiziert, wird es immer wichtiger, über einen Datenschutzplan zu verfügen. Datenschutzverletzungen und Cyberangriffe nehmen zu und können oft schwerwiegende Folgen für Unternehmen jeder Größe nach sich ziehen. Dazu zählen Umsatzverluste, Rufschädigung der Marke, Vertrauensverlust bei den Kunden, Betriebsstörungen und sogar rechtliche Konsequenzen. Laut einem Bericht von IBM und dem Ponemon Institute beliefen sich die durchschnittlichen Kosten einer Datenschutzverletzung im Jahr 2024 auf 4,88 Millionen US-Dollar – eine erhebliche finanzielle Belastung für ein Unternehmen. Es gibt eine Reihe von Techniken, mit denen Daten vor Datenschutzverletzungen geschützt und gesichert werden können, doch die wirksamste Methode ist die Verschlüsselung. Der Einsatz einer Verschlüsselungslösung gewährleistet, dass sensible Informationen vertraulich bleiben, und gibt Unternehmen die Gewissheit, dass ihre Daten stets geschützt sind.
Kommunikationssicherheit und Datenschutz
Die Verschlüsselung schützt Kommunikationskanäle und gewährleistet, dass der Inhalt von Nachrichten oder Daten sicher und vertraulich bleibt. Dies ist im Zeitalter der Online-Kommunikation und elektronischer Transaktionen von entscheidender Bedeutung. Die Wahl des Verschlüsselungsalgorithmus hängt häufig vom jeweiligen Anwendungsfall, den Sicherheitsanforderungen und den Branchenstandards ab.
Sichere Authentifizierung
Verschlüsselung spielt bei sicheren Authentifizierungsprozessen eine Rolle. Digitale Signaturen und Zertifikate stützen sich häufig auf Verschlüsselung, um die Echtheit von Nachrichten, Dokumenten oder Personen zu überprüfen.
Risikominderung
Im Falle einer Sicherheitsverletzung oder eines Datendiebstahls stellen verschlüsselte Daten eine deutlich höhere Hürde für unbefugten Zugriff dar. Selbst wenn ein Angreifer Zugriff auf die verschlüsselten Daten erlangt, benötigt er dennoch den Encryption-Key, um die Informationen auswerten zu können.
Einhaltung der Vorschriften
Einer der wichtigsten Faktoren, der Unternehmen dazu bewegt, Verschlüsselung in ihren IT-Umgebungen zu implementieren, ist die Einhaltung gesetzlicher Vorschriften. In mehreren spezifischen Branchen gelten umfassende Vorschriften, deren Ziel es ist, die Sicherheit der persönlichen und oft sensiblen Daten der Kunden zu gewährleisten. Beispiele hierfür sind: das Gesundheitswesen (HIPAA), Finanzdienstleistungen (PCI-DSS und GLBA), die Biotechnologie (FDA) sowie die Energiebranche und das Internet der Dinge (IoT) (NERC und FERC). Die Nichteinhaltung dieser Vorschriften kann eine Reihe von Sanktionen nach sich ziehen, darunter Geldstrafen, erhöhte Gebühren und den Entzug der Berechtigung, mit Kunden in bestimmten Branchen zu interagieren. Verschlüsselung bietet das Maß an Schutz, das ein Unternehmen benötigt, um sicherzustellen, dass sensible Daten nicht kompromittiert werden, und bestätigt, dass die notwendigen Vorkehrungen getroffen wurden, um die Daten zu schützen.
Kundenvertrauen
Laut einer Studie von Security.org würde jeder vierte Amerikaner keine Geschäfte mit Unternehmen tätigen, bei denen es zu einer Datenpanne gekommen ist (ZDNet). Eine der größten und schwerwiegendsten Folgen eines Datenlecks ist die Beeinträchtigung des Kundenvertrauens und der Kundentreue. So kam es beispielsweise zwischen 2013 und 2014 bei Yahoo! zu den größten Datenlecks aller Zeiten, von denen 3 Milliarden Nutzerkonten betroffen waren. Nachdem Yahoo die Datenpannen öffentlich bekannt gegeben hatte, war das Unternehmen gezwungen, den Verkaufspreis an Verizon um 350 Millionen Dollar zu senken, im Jahr 2018 einen Vergleich in Höhe von 80 Millionen Dollar zu zahlen und später eine weitere Geldstrafe in Höhe von 35 Millionen Dollar zu entrichten. In den folgenden Jahren wurden sie von mehreren anderen Suchmaschinen und E-Mail-Anbietern überholt, die bessere Sicherheitsmaßnahmen umsetzten. Die Implementierung von Datenschutzmaßnahmen wie Verschlüsselung ermöglicht es Unternehmen, Vertrauen bei ihren Kunden aufzubauen und sicherzustellen, dass deren sensible Daten im Falle eines Datenlecks nicht kompromittiert werden.
Die Verschlüsselung ist ein grundlegendes Instrument zur Gewährleistung der Vertraulichkeit, Integrität und des Datenschutzes sensibler Informationen und spielt eine entscheidende Rolle beim Schutz von Daten in verschiedenen Kontexten, von der privaten Kommunikation bis hin zu geschäftlichen Abläufen.
Verschlüsselung und Edge-Computing
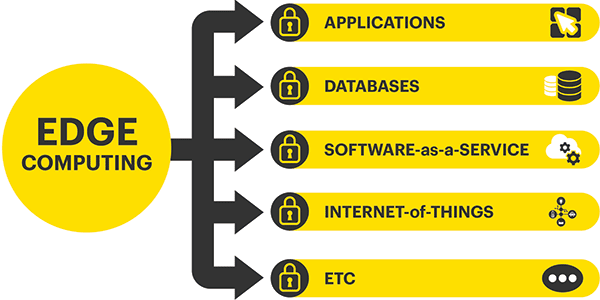
Unternehmen im Bereich Edge-Computing stehen in Bezug auf die Datensicherheit vor einigen besonderen Herausforderungen. Unternehmen mit Hunderten bis Tausenden von IoT-Geräten sind beispielsweise einem Risiko ausgesetzt, da sie häufig personenbezogene Daten von Nutzern verwalten und speichern und über keinen integrierten Datenschutz verfügen. Eine Einzelhandelskette kann über viele verschiedene Standorte verfügen, an denen jeweils große Mengen sensibler Informationen gespeichert sind, und eine Außenstelle oder ein Produktionslager ist möglicherweise physisch nicht ausreichend gesichert. Eine Smart City könnte vollständig lahmgelegt werden (einschließlich Stromversorgungssysteme, Straßenbeleuchtung und Verkehrsmanagementsysteme), sollte sie Opfer eines Datenlecks werden.
Edge-Computing-Umgebungen sind häufig anfälliger für Sicherheitsverletzungen, da sie physisch nicht gesichert sind und oft sensible Informationen speichern, die vertraulich behandelt werden müssen. Aus diesen Gründen können Edge-Computing-Standorte von der Implementierung von Verschlüsselung profitieren. Verschlüsselung bietet eine zusätzliche Schutzebene für diese Umgebungen, um zu verhindern, dass ihre Daten kompromittiert oder gestohlen werden. Zudem hilft sie Edge-Unternehmen in verschiedenen Branchen dabei, die Einhaltung spezifischer Datenschutzvorschriften sicherzustellen.
Erfahren Sie in unserem Einsteigerleitfaden zum Thema Edge-Computing Mehr darüber, was eine „Edge“-Umgebung ausmacht.
Weitere Ressourcen zum Thema Verschlüsselung, die Ihnen möglicherweise hilfreich sein könnten:
StorMagic SvSAN und Verschlüsselung
Die Datenverschlüsselungsfunktion von SvSAN ist als Zusatzfunktion zur SvSAN-Basis-Lizenz erhältlich und stellt die kostengünstigste Verschlüsselungslösung für die Speicherung von Daten in Edge-Computing-Umgebungen dar. Durch den zu 100 % softwarebasierten Ansatz entfällt die Notwendigkeit einer Verschlüsselung auf Betriebssystem- oder Hypervisor-Ebene, und es ist keine spezielle Hardware erforderlich. Sie erhalten eine einfache und kostengünstige Möglichkeit, sensible Daten am Edge zu schützen, wo Server in der Regel nicht an einem sicheren Standort aufgestellt sind.
Die Datenverschlüsselungsfunktion von SvSAN bietet eine äußerst sichere Verschlüsselung unter Verwendung des XTS-AES-256-Verschlüsselungsalgorithmus. Sie erfordert keine speziellen selbstverschlüsselnden Festplatten, RAID-Karten oder FPGA/ASICs und bietet die Flexibilität, entweder alle gespiegelten Daten oder nur ausgewählte Volumes zu verschlüsseln. Die Daten werden während der Übertragung verschlüsselt, bevor sie auf die Festplatte geschrieben werden.
Die Datenverschlüsselungsfunktion von SvSAN wurde so flexibel konzipiert, dass sie mit jedem KMIP-konformen Schlüsselmanager, einschließlich StorMagic SvKMS, kompatibel ist. Mehr erfahren Sie auf der Seite „SvSAN-Datenverschlüsselung “.
StorMagic SvKMS und Verschlüsselung
StorMagic SvKMS ermöglicht ein sicheres und effektives Encryption Key Management bei der Nutzung der Datenverschlüsselungsfunktion von SvSAN. Es handelt sich um eine leistungsstarke Lösung für das Encryption Key Management, die es Unternehmen ermöglicht, Encryption-Keys lokal, im Rechenzentrum oder in der Cloud zu speichern. Sie passt sich jeder Umgebung an und lässt sich in jeden bestehenden Verschlüsselungs-Workflow integrieren, um ein flexibles, robustes und einfaches Key-Management zu bieten – und das alles auf einer einzigen Plattform zu überraschend geringen Kosten.
SvKMS macht Hardware-Sicherheitsmodule (HSMs) überflüssig und nutzt eine REST-API für die einfache Integration in jeden beliebigen Arbeitsablauf. Durch benutzerdefinierte Schlüsselimporte wird ein reibungsloser Übergang von Altsystemen ermöglicht. Die Lösung ermöglicht eine erweiterte Identitäts- und Zugriffsverwaltung über SAML 2.0 und kann als Einzel- oder Mehrmandantenlösung konfiguriert werden.
SvKMS ist ein von SvSAN getrennt lizenziertes Produkt, und beide können unabhängig voneinander genutzt werden. Sollte Ihr Unternehmen zudem bereits eine bestehende KMS-Lösung einsetzen – sofern diese KMIP-konform ist –, ist die Datenverschlüsselungsfunktion von SvSAN bereits vollständig kompatibel und kann sofort in diese integriert werden.
Das Neueste zum Thema Verschlüsselung von StorMagic:
Verschlüsselung – Ein Leitfaden für Einsteiger
Verschlüsselung ist der Vorgang, bei dem Daten geschützt werden, indem sie von einer lesbaren in eine unlesbare Form umgewandelt werden. Dabei kommen komplexe Algorithmen zum Einsatz, um Daten zu „verschlüsseln“ und somit zu schützen – da sie unlesbar sind und nicht abgerufen werden können.
Cybersicherheit – Ein Leitfaden für Einsteiger
Cybersecurity ist ein Begriff, der die Praxis des Schutzes von Netzwerken, Geräten, Anwendungen und Daten vor unbefugtem Zugriff und Cyber-Bedrohungen beschreibt.
Encryption Key-Management Best Practices für erweiterten Datenschutz
Wie werden Ihre Daten vor unberechtigtem Zugriff und Verwendung geschützt? Obwohl das Key-Management unglaublich wichtig ist, wissen viele IT- und Sicherheitsexperten oft nicht, wie sie ihre Schlüssel am besten verwalten [...]
Mehr als nur Datenverschlüsselung – Die Notwendigkeit eines Enterprise Key-Management-Systems
Die Enterprise Strategy Group (ESG) ist ein IT-Analysten-, Forschungs-, Validierungs- und Strategieunternehmen, das der globalen IT-Community Marktinformationen und umsetzbare Erkenntnisse liefert. In diesem Bericht erfahren Sie, warum Unternehmen für eine [...]