Encryption Key Management, das sich an jede Umgebung anpasst
StorMagic SvKMS ist eine Lösung für das Encryption Key Management, die in jeder Umgebung eingesetzt werden kann. Sie vereinfacht komplexe Sicherheits- und Key-Management-Infrastrukturen durch eine zentralisierte Verwaltung und – wie unten dargestellt – die Möglichkeit, ein KMS dort einzusetzen, wo es benötigt wird. Damit eignet sie sich nicht nur ideal für Rechenzentren, sondern auch für Cloud- und Edge-Computing-Umgebungen.
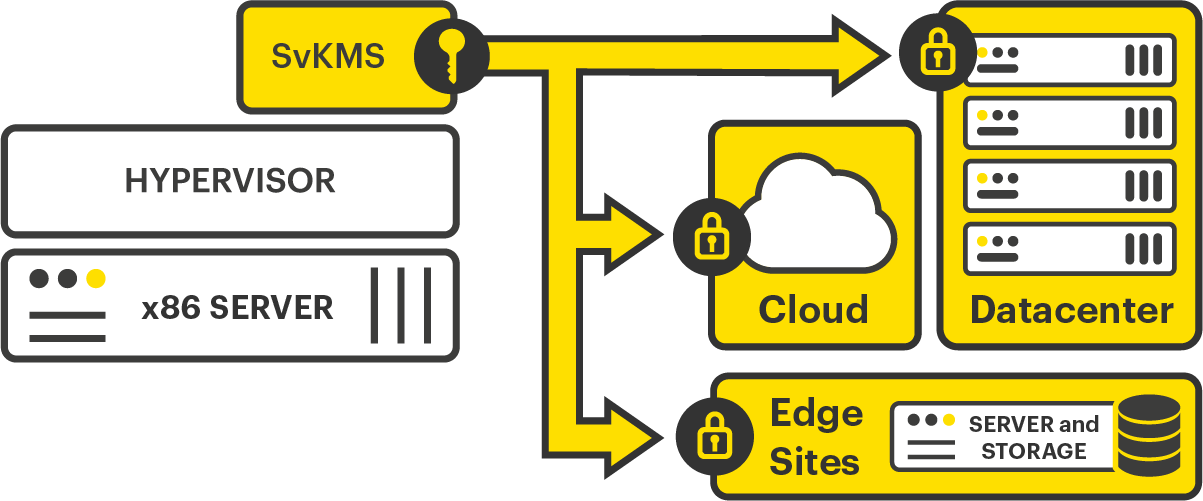
Ob vor Ort, in der Cloud oder in einer Multi-Cloud-Umgebung – SvKMS bietet Unternehmen die Flexibilität, ihre Ressourcen für das Key-Management dort zu platzieren, wo sie benötigt werden. Es macht Hardware-Sicherheitsmodule (HSMs) überflüssig und nutzt eine REST-API für die einfache Integration in jeden beliebigen Arbeitsablauf. Durch benutzerdefinierte Schlüsselimporte wird zudem ein reibungsloser Übergang von Altsystemen ermöglicht.
SvKMS verwendet ein integriertes, nach FIPS 140-2 (Stufe 1) validiertes Kryptografiemodul (KeyNexus KMSM v1.0, Zertifikat Nr. 3594), das auf der SvKMS-Plattform gemäß den Richtlinien in Abschnitt G.5 der FIPS 140-2-Implementierungsrichtlinien betrieben wird.
StorMagic SvKMS ermöglicht eine erweiterte Identitäts- und Zugriffsverwaltung über SAML 2.0 und lässt sich als Einzel- oder Mehrmandantenlösung konfigurieren, was es zu einer idealen Wahl für Anbieter von verwalteten Sicherheitslösungen macht.
Dieses Datenblatt ist in vier Abschnitte unterteilt, die sich mit den Funktionen von SvKMS, den Systemanforderungen, der Hardware- und Softwarekompatibilität sowie schließlich den Supportstufen befassen.
Funktionen von SvKMS
StorMagic SvKMS umfasst eine umfassende Reihe von Funktionen, die die Steuerung des gesamten Lebenszyklus des Key-Managements ermöglichen. Diese Funktionen sind in der Tabelle am Ende dieses Dokuments detailliert aufgeführt.
KMIP
SvKMS wurde mit dem Ziel entwickelt, den offenen KMIP-Standard optimal zu nutzen, damit Unternehmen diesen im Rahmen ihres Key-Managements einsetzen können. Mit SvKMS können Sie Aufgaben des Encryption Key Managements zentral verwalten, speichern und konsolidieren – und zwar über Cloud-, SaaS- und lokale Systeme sowie Endgeräte wie Mobilgeräte und IoT-Geräte hinweg.
BYOK
SvKMS bietet Kunden die Möglichkeit, eine flexible Architektur mit der Option „Bring Your Own Key“ (BYOK) zu implementieren. BYOK stellt sicher, dass die Encryption-Keys unabhängig vom Standort in den Händen des Unternehmens verbleiben. Dadurch behalten Geschäftsanwender die Kontrolle über Daten, die außerhalb des Unternehmens gespeichert sind – sollte der Eigentümer der Inhalte den Zugriff auf die Keys sperren, ist es für Dritte unmöglich, die Informationen zu entschlüsseln.
Import benutzerdefinierter Schlüssel
Im Laufe der Zeit kann es vorkommen, dass in einer Organisation in einer komplexen kryptografischen Umgebung Hunderte bis hin zu Millionen von Schlüsseln zum Einsatz kommen. Die Funktion zum Importieren benutzerdefinierter Schlüssel von SvKMS ermöglicht es Benutzern, Schlüssel zu importieren, die möglicherweise von einem anderen Key-Manager in einem gängigen Format oder mittels eines benutzerdefinierten Algorithmus erstellt wurden – darunter PGP, GPG, DES, CAST und Blowfish.
REST-API-Integration und Automatisierung
Die manuelle Abwicklung aller wichtigen Funktionen des Key-Managements auf Anwendungsebene ist zeitaufwendig und ineffizient, und herkömmliche Systeme des Key-Managements basieren auf komplexen, fehleranfälligen Befehlszeilenschnittstellen. StorMagic SvKMS verfügt über eine flexible und robuste REST-API, die es Unternehmen ermöglicht, Funktionen des Key-Managements zu automatisieren und optimierte Arbeitsabläufe zu schaffen.
Lizenzierung und Preise
SvKMS ist in drei Stufen erhältlich, die als „Editionen“ bezeichnet werden – Essentials, Professional und Enterprise. Jede Edition bestimmt die Art des Anwendungsfalls und den Umfang der benötigten Lösung für das Key-Management. Je nach Edition kann SvKMS entweder als lokale Lösung oder als cloudbasierter Abonnementdienst, bekannt als „Key Management-as-a-Service“ (KMaaS), bereitgestellt werden. Einzelheiten zu den in den einzelnen SvKMS-Editionen enthaltenen Funktionen finden Sie in der Funktionstabelle am Ende des Datenblatts. Weitere Informationen zur Lizenzierung und Preisgestaltung von SvKMS finden Sie auf der SvKMS-Preisseite.
Alle StorMagic SvKMS-Abonnements umfassen unseren „Platinum Enterprise Support“-Service, der Ihnen Wartung und Support rund um die Uhr an sieben Tagen in der Woche bietet.
Eine kostenlose, voll funktionsfähige Testversion von SvKMS steht zum Download bereit, sodass Unternehmen die Funktionen und Vorteile von SvKMS vor dem Kauf ausprobieren und kennenlernen können.
Weitere Informationen sowie die Möglichkeit zum Download einer Testversion finden Sie unter stormagic.com/trial.
Anforderungen und Kompatibilität
StorMagic SvKMS ist mit jedem x86-Server kompatibel und kann in jeder Cloud sowie auf jedem Hypervisor ausgeführt werden. Darüber hinaus bietet es zahlreiche Integrationsmöglichkeiten mit anderen Softwarelösungen und HSMs. Weitere Einzelheiten hierzu finden Sie in den nachstehenden Tabellen.
Systemanforderungen
Für StorMagic SvKMS gelten die folgenden Mindestanforderungen an die Hardware, die in der nachstehenden Tabelle aufgeführt sind.
| CPU | 4 vCPUs |
| Arbeitsspeicher | 8 GBRAM¹ |
| Festplatte | 20-GB-Festplatte 2 |
Mindestanforderung: 2 Festplatten mit jeweils 20 GB. Für eine optimale Leistung werden 40 GB Festplattenspeicher empfohlen.
Kompatibilität mit Cloud-Plattformen
SvKMS unterstützt die vier großen Cloud-Anbieter, und die Lösung kann je nach Bedarf bei einem oder mehreren Cloud-Anbietern bereitgestellt werden.
| Cloud-Plattform | SvKMS-Version | ||
| 2.4 | 2,5 | 2.6 | |
| Google Cloud | • | • | • |
| Amazon Web Services | • | • | • |
| Microsoft Azure | • | • | • |
| OpenStack – Version 15 (Train) | • | • | • |
Hypervisor-Kompatibilität
SvKMS unterstützt zahlreiche verschiedene Hypervisoren, wie in der folgenden Tabelle dargestellt. Es wird als virtuelle Maschine auf dem Hypervisor installiert.
| Hypervisor | SvKMS-Version | |||
| 2.4 | 2,5 | 2.6 | ||
| VMware | vSphere 7.0 und Updates | • | ||
| vSphere 6.7 und Updates | • | • | • | |
| vSphere 6.5 und Updates | • | • | • | |
| Microsoft | Windows Server 2016 | • | • | • |
| Hyper-V Server 2016 | • | • | • | |
| Linux KVM | CentOS 8.0 | • | • | • |
| CentOS 7.6 | • | • | • | |
| RHEL 8.0 | • | • | • | |
| RHEL 7.6 | • | • | • | |
| Ubuntu 18.04 LTS | • | • | • | |
| Oracle | VirtualBox 6.1 | • | • | • |
| VirtualBox 6.0 | • | • | • | |
| VirtualBox 5.2 | • | • | • | |
| Nutanix | AHV 5.10 | • | • | • |
Integrationen und unterstützte Workloads
Sobald SvKMS bereitgestellt ist, lässt es sich mit vielen verschiedenen Diensten und Workloads verbinden und in diese integrieren. Die folgende Tabelle listet die derzeit verfügbaren und dokumentierten Integrationen auf; dank der in SvKMS enthaltenen REST-API lässt sich das System jedoch auch problemlos in proprietäre Anwendungen innerhalb eines Unternehmens integrieren. Durch die Zusammenführung all dieser Workloads in einem zentralen Schlüsselmanager wird der gesamte Key-Management-Betrieb erheblich vereinfacht und deutlich sicherer.
Ausführlichere Informationen zu jeder dieser Integrationen sowie zu vielen weiteren finden Sie auf der Seite „SvKMS-Integrationen“ der StorMagic-Website. Die Integration jeder Lösung wird dort detailliert beschrieben, und für jede Lösung stehen Integrationsanleitungen zum Download bereit.
| Integration | Erläuterung | SvKMS-Version | ||
| 2.4 | 2,5 | 2.6 | ||
| AWS EC2 und S3 | Unterstützung für das externe Key-Management mittels BYOK | • | • | • |
| Azure Key Vault Managed HSM | SvKMS kann als Schnittstelle zwischen Key Vault und HSMs von Drittanbietern genutzt werden | • | • | |
| Azure Storage | Unterstützung für das externe Key-Management mittels BYOK | • | • | • |
| BitLocker | Verwenden Sie SvKMS, um einen externen, sicheren AES-Schlüsselschutz für die Ver- und Entschlüsselung von Windows-Laufwerken bereitzustellen | • | • | |
| Commvault | SvKMS ist ein von Commvault zertifizierter Key-Manager und nutzt KMIP zum Schutz der in einer CommServe-Datenbank gespeicherten Encryption-Keys der Commvault-Software | • | • | • |
| Google Cloud EKM | Nutzen Sie SvKMS als externes Key-Management zum Schutz Ihrer Daten in Google Cloud – dies bietet Ihnen mehr Kontrolle als BYOK | • | • | |
| IBM DB2 | SvKMS kann bei Verwendung der nativen DB2-Verschlüsselung einen zentralen Schlüsselspeicher erstellen | • | • | • |
| IBM Informix | Verwenden Sie KMIP für das Key-Management durch Drittanbieter zur Speicherkryptierung (DbSpaces, BLOB-Spaces und Smart-BLOB-Spaces) | • | ||
| MariaDB | SvKMS fungiert über die REST-API als zentraler Schlüsselspeicher für die native Verschlüsselung von MariaDB | • | • | • |
| MongoDB | Ermöglicht die Verschlüsselung ruhender Daten durch speicherbasierte symmetrische Schlüsselverschlüsselung über KMIP | • | • | • |
| MySQL | Verwenden Sie SvKMS über KMIP als zentralen Schlüsselspeicher für die MySQL-Verschlüsselung | • | • | • |
| NetApp ONTAP | SvKMS kann über KMIP als Server für das Key-Management für die Datenträgerverschlüsselung fungieren | • | • | • |
| Nutanix Prism | Ermöglicht die Verwendung von selbstverschlüsselnden Laufwerken (SEDs) über die KMIP-Integration | • | • | • |
| Salesforce Shield | Schützen Sie verschlüsselte Salesforce-Daten, indem Sie SvKMS als Key-Manager mit BYOK einsetzen | • | • | |
| Veritas NetBackup | SvKMS kann über KMIP als Server für das Key-Management für die Veritas NetBackup-Verschlüsselung fungieren | • | • | • |
| VMware vSphere und vSAN | Ermöglicht die Verschlüsselung von vSphere-VMs über die KMIP-Integration | • | • | • |
HSM-Integrationen
SvKMS lässt sich zudem in die Lösungen vieler führender HSM-Anbieter integrieren, um eine zentralisierte Verwaltung und erweiterte Funktionen im Bereich des Key-Managements für diese Hardware-Lösungen bereitzustellen, die von Unternehmen in der Regel aufgrund ihrer Zuverlässigkeit und ihrer Fähigkeit, eine Vertrauensbasis (Root of Trust) zu schaffen, bevorzugt werden. Die aktuelle Liste der kompatiblen HSMs ist in der nebenstehenden Tabelle aufgeführt. Weitere Informationen zur Integration von SvKMS mit HSMs finden Sie auf der Seite zur HSM-Erweiterung auf der StorMagic-Website.
| Anbieter | Modell | SvKMS-Version | ||
| 2.4 | 2,5 | 2.6 | ||
| Utimaco | CryptoServer CP5 | • | • | • |
| Entrust | nShield Connect 5000+ | • | • | • |
| nShield Connect 6000+ | • | |||
| Thales | Luna 7.0 | • | • | |
SvKMS-Funktionsübersicht
| Funktionen von SvKMS | Enterprise | Professional | Essentials |
| REST-API • Ermöglicht anderen Anwendungen, eine Verbindung zu SvKMS herzustellen, mit diesem zu interagieren und sich direkt in SvKMS zu integrieren. • Definiert eine einheitliche Schnittstelle für Vorgänge im Key-Management (Abrufen, Holen, Rotieren, Erstellen, Löschen usw.). • Erstellen Sie automatisierte Workflows und integrieren Sie diese in zahlreiche Anwendungsfälle, die mit früheren Standards wie PKCS#11 nur eingeschränkt möglich waren. • Erfahren Sie mehr über die REST-API-Funktion auf der entsprechenden Funktionsseite. |
• | • | |
| Anwendungsfälle | Unbegrenzt | 5 | 1 |
| Unbegrenzte Anzahl von Encryption-Keys | • | Bis zu 250 | Bis zu 50 |
| BYOK/CSEK • Verschlüsseln Sie Ihre Daten und behalten Sie auch in Cloud-Computing-Umgebungen die Kontrolle und Verwaltung der Encryption-Keys. • Generieren Sie sichere Encryption-Keys und steuern Sie den sicheren Export von Encryption-Keys in die Cloud, um so Ihr Key-Management zu stärken. • Trennen Sie das Schloss (die Verschlüsselung) vom Schlüssel (den Encryption-Keys) • Erfahren Sie mehr über die BYOK-Funktion auf der entsprechenden Funktionsseite. |
• | • | |
| KMIP-Server • Eine kostengünstige Lösung, bei der lediglich ein einziger Dienst für das Key-Management erforderlich ist, um alle Anforderungen an die Schlüsselverschlüsselung zu erfüllen. • SvKMS lässt sich innerhalb weniger Minuten als KMIP-Server in einer virtuellen Umgebung bereitstellen – und das zu einem Bruchteil der Kosten und des Aufwands eines HSM. • Reduziert durch zentralisierte Verwaltung den Verwaltungsaufwand im Zusammenhang mit der Verwaltung verschlüsselter Daten, wie z. B. Bandlaufwerke, Datenbanken, Speicher-Arrays und Software. • Erfahren Sie mehr über die KMIP-Funktion auf der entsprechenden Funktionsseite. |
• | • | |
| Clusterverwaltung und Hochverfügbarkeit • Einfache Aktivierung einer neuen Installation des Key-Managements. • Einfache KMS-Einrichtung sowohl für eine einzelne Instanz als auch für einen komplexen Hochverfügbarkeitscluster. |
• | • | • |
| Umfassendes Key-Management- • Gewährleistung der Compliance und Umsetzung robuster Schlüsselrichtlinien über den gesamten Key-Management-Lebenszyklus hinweg, von der Erstellung über die Speicherung und Archivierung bis hin zur Löschung. |
• | • | • |
| Robuste Verfahren für das Key-Management | • | • | • |
|
für die einfache Datensicherung und -wiederherstellung • Sichert und speichert den aktuellen SvKMS-Zustand für eine spätere Wiederherstellung. • Richten Sie bedarfsgesteuerte und geplante Sicherungen an einem externen Speicherort ein und stellen Sie diese Sicherungen bei Bedarf wieder her. |
• | • | • |
| Hybride On-Premise-/Cloud-Konfiguration • Erstellen, speichern und stellen Sie Schlüssel vor Ort/on-premises, im Rechenzentrum und/oder in privaten, öffentlichen oder hybriden Clouds bereit. |
k. A. | k. A. | k. A. |
| Proactive Insights (Verwaltung von Benachrichtigungen und Warnmeldungen) • Überprüft alle Aktivitäten im Zusammenhang mit Schlüsseldaten, darunter die Erstellung, Rotation und Kompromittierung von Schlüsseln. • Liefert Warnmeldungen zu Aktivitäten in einem kryptografischen System, die einer weiteren Untersuchung bedürfen, um Sicherheitsverletzungen oder andere Probleme zu erkennen und zu verhindern. |
• | • | • |
| Rollenbasierte Zugriffskontrolle (RBAC) • Ermöglicht es dem Administrator, den Zugriff auf verschiedene verschlüsselte Systeme effektiv zu unterteilen und zu steuern. • Ermöglicht es Gruppen, festzulegen, wer auf einen Schlüssel zugreifen darf. Beispielsweise kann eine Gruppe für Datenbanken bestimmten Schlüsselbenutzern den Zugriff auf die Entschlüsselung bestimmter Daten gewähren, andere Schlüsselbenutzer innerhalb der Speichergruppe jedoch davon ausschließen. |
• | • | • |
| HSM-Erweiterung • Unterstützt die PKCS#11-Spezifikation und ermöglicht so die Integration mit HSMs. • Konsolidiert das Key-Management in einer einzigen Benutzeroberfläche und verlängert gleichzeitig die Lebensdauer interner HSMs. • Kann als Abstraktionsschicht vor einem HSM dienen und Schlüssel über den Schlüsselmanager bereitstellen, der anschließend zahlreiche Funktionen des Key-Managements ausführen kann. • Erfahren Sie mehr über die HSM-Erweiterungsfunktion auf der entsprechenden Funktionsseite. |
• | ||
| TPM-Schutz | • | ||
| Import benutzerdefinierter Schlüssel • Verwalten Sie ältere Schlüsseltypen und Geheimnisse – wie PGP, DES, CAST und Blowfish – über denselben zentralen Schlüsselmanager. • Erfahren Sie mehr über die Funktion zum Import benutzerdefinierter Schlüssel auf der entsprechenden Funktionsseite. |
• | • | |
| Ausgeklügelte, einheitliche Benutzeroberfläche (UI) • Ein einziger Schlüsselmanager unterstützt zahlreiche verschiedene Anwendungsfälle im Bereich des Key-Managements – alles über eine einzige Oberfläche –, wodurch Zeit und Kosten eingespart werden. |
• | • | • |
| Detaillierte Überwachung und Protokollierung, exportierbar in gängige SIEM-Systeme • Analyse und Berichterstellung zum Key-Management, um potenzielle Bedrohungen aufzudecken. • Erfasst Daten im Syslog-Format, die anschließend in externe SIEM-Tools exportiert werden können. |
• | • | • |
| Single Sign-On | • | • |